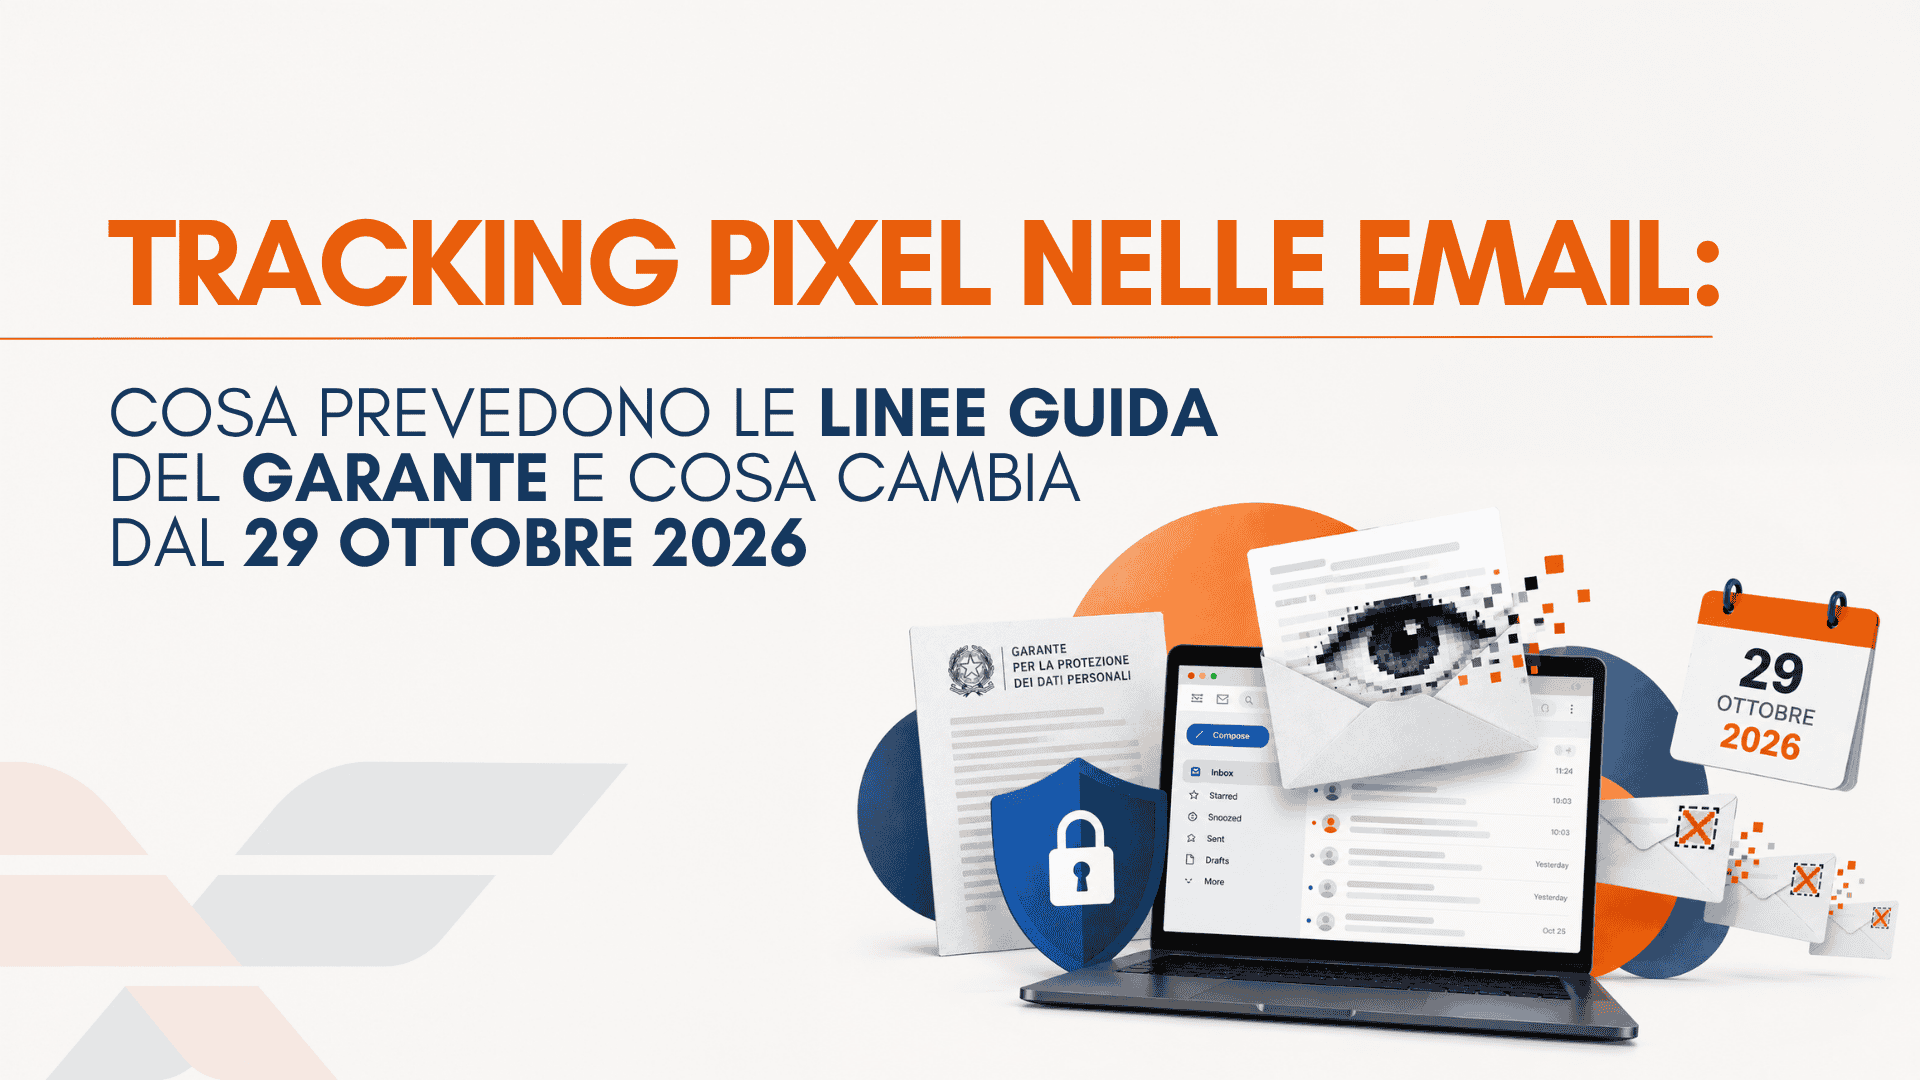
Dal 29 ottobre 2026 chiunque invii email contenenti pixel di tracciamento dovrà essere in regola con le Linee guida del Garante per la protezione dei dati personali, una scadenza che riguarda di fatto l’intero mondo dell’email marketing italiano, dalle grandi aziende ai professionisti che gestiscono una piccola newsletter, dagli enti pubblici alle piattaforme di invio massivo, e che non va letta né come l’ennesimo allarme generico né come un divieto, ma come una regola precisa, costruita su una logica coerente che conviene comprendere fino in fondo prima di mettere mano alle impostazioni dei propri strumenti.
Il provvedimento e la scadenza
Le Linee guida sull’utilizzo dei tracking pixel nelle comunicazioni di posta elettronica sono state adottate dal Garante con il provvedimento n. 284 del 17 aprile 2026, successivamente pubblicato in Gazzetta Ufficiale il 29 aprile, e prevedono un periodo transitorio di sei mesi concesso proprio in considerazione della complessità che può comportare l’adeguamento di sistemi e trattamenti già in uso da anni: sei mesi che, contati dalla pubblicazione, conducono esattamente al 29 ottobre.
Non si tratta di una data puramente formale, perché la verifica del rispetto delle Linee guida è stata inserita dal Garante tra le attività ispettive programmate per il secondo semestre del 2026, e a inizio ottobre l’Autorità ha ritenuto opportuno richiamare l’attenzione sul tema con un vademecum, mentre le indicazioni operative restano consultabili nella pagina tematica dedicata ai tracking pixel sul sito istituzionale.
Che cos’è un tracking pixel e perché il Garante lo tratta come un cookie
Un tracking pixel è un’immagine di dimensioni minime, spesso trasparente e grande un solo pixel, che non è contenuta materialmente all’interno della mail ma risiede su un server remoto, e che nel momento in cui il destinatario apre il messaggio e il suo programma di posta scarica le immagini si carica trasmettendo al mittente una serie di informazioni: se la mail è stata aperta, in quale momento, da quale dispositivo e, in molti casi, con quale client e da quale area geografica.
È lo stesso meccanismo su cui si fonda il tasso di apertura che tutti siamo abituati a consultare nei report delle campagne, ed è attivo di default sulla quasi totalità delle piattaforme di email marketing e marketing automation, motivo per cui moltissime aziende lo utilizzano da anni senza averne mai fatto una scelta consapevole.
Il ragionamento del Garante parte da qui ed è piuttosto lineare: poiché il pixel viene inserito nella mail che si trova sul dispositivo dell’utente e, caricandosi, raccoglie informazioni sul suo comportamento, la sua azione costituisce un accesso al terminale del tutto analogo a quello di un cookie, e ricade quindi nell’ art. 122 del Codice privacy, la norma con cui l’Italia ha recepito la direttiva ePrivacy. Si tratta della stessa lettura già proposta a livello europeo dalle Linee guida EDPB 2/2023 sull’ambito tecnico dell’art. 5, paragrafo 3, della direttiva, e da questa qualificazione discende tutto il resto, perché esattamente come accade per i cookie la regola generale diventa il consenso, salvo le eccezioni previste dalla norma.
A chi si applicano le regole
Il perimetro delle Linee guida è volutamente ampio e comprende tutti i soggetti, pubblici e privati, che intervengono a qualsiasi titolo nell’utilizzo dei pixel, e quindi non soltanto chi invia le comunicazioni ma anche i provider di posta elettronica, i gestori delle piattaforme per l’invio massivo e i fornitori di servizi online accessibili al pubblico. Altrettanto esteso è l’ambito dei messaggi coinvolti, che non si limita a newsletter e DEM ma include anche le comunicazioni automatiche, transazionali e di servizio, con la conseguenza che la natura del messaggio, commerciale, informativa, istituzionale o di servizio, incide sulla base giuridica utilizzabile ma non esonera in nessun caso dall’obbligo di informare il destinatario.
Il pixel non è vietato: le due situazioni previste
Uno degli equivoci più diffusi in queste settimane riguarda proprio la presunta messa al bando dei tracking pixel, che le Linee guida in realtà non vietano affatto, limitandosi a distinguere tra due utilizzi profondamente diversi dello stesso strumento e ad attribuire a ciascuno regole proporzionate all’impatto che ha sulla riservatezza delle persone.
Tracciamento individuale: serve il consenso
Quando il pixel viene utilizzato per conoscere il comportamento del singolo destinatario, ad esempio per profilarlo, per assegnargli un punteggio all’interno del CRM o per attivare automazioni in base all’apertura di un messaggio, è necessario un consenso preventivo, libero, specifico e informato, accompagnato da un’informativa che dichiari in modo chiaro la presenza del pixel, la natura delle informazioni raccolte e le finalità per cui vengono utilizzate.
L’aspetto più rilevante, e probabilmente quello destinato a cambiare di più le abitudini del settore, è che l’utente deve poter disattivare il solo tracciamento continuando a ricevere le comunicazioni, il che significa che la scelta non può più ridursi all’alternativa tra accettare tutto o disiscriversi, ma deve contemplare la possibilità di ricevere le email senza essere tracciati, attraverso un’opzione presente in ogni singolo messaggio.
Statistiche aggregate e anonime: il consenso non serve
Diverso è il caso in cui il pixel venga impiegato esclusivamente per misurare l’andamento complessivo di una campagna, utilizzando un pixel identico per tutti i destinatari e producendo dati aggregati che non consentono in alcun modo di risalire alla singola persona, perché in questa ipotesi il consenso non è richiesto, fermo restando l’obbligo di trasparenza nei confronti di chi riceve il messaggio, che deve comunque essere informato.
Il falso mito del doppio consenso
Nelle settimane successive alla pubblicazione si è diffusa con una certa insistenza l’idea che il form di iscrizione debba necessariamente contenere due caselle distinte, una per la newsletter e una per il pixel, mentre il Garante ammette che il consenso al tracciamento possa essere ricompreso in quello relativo alle comunicazioni promozionali, a condizione che la richiesta sia formulata in maniera neutra e che l’interessato sia messo nelle condizioni di comprendere davvero a cosa sta acconsentendo; ciò che non può in alcun caso mancare è la possibilità di revocare separatamente il solo tracciamento.
Perché l’open rate individuale vale meno di quanto pensiamo
Al di là degli obblighi formali, le Linee guida finiscono per sollevare una questione che riguarda il modo stesso in cui misuriamo l’efficacia dell’email marketing, e cioè quanto valore abbia realmente sapere che un determinato contatto ha aperto una determinata mail alle 9:14 di un martedì mattina.
Per una parte consistente delle aziende italiane l’apertura individuale è un dato che finisce in un report e lì si esaurisce, senza tradursi in decisioni operative, e si tratta peraltro di un dato la cui affidabilità è già compromessa da tempo: da quando Apple ha introdotto Mail Privacy Protection, infatti, le immagini contenute nelle mail ricevute tramite l’app Mail vengono precaricate dai server di Apple indipendentemente dal fatto che il messaggio venga effettivamente letto, con il risultato che una quota rilevante delle aperture registrate dalle piattaforme non corrisponde ad alcuna lettura reale.
Le metriche su cui si costruiscono le scelte strategiche sono altre, e sono i clic, le risposte, le conversioni e il fatturato generato dalle sequenze, il che spiega perché, per molte realtà, rinunciare all’apertura individuale oppure richiederla con un consenso esplicito soltanto a chi è disposto a concederlo abbia un costo sensibilmente più basso di quanto si tenda a immaginare, e perché in diversi casi il passaggio a un tracciamento aggregato consenta di risolvere gran parte del problema senza perdere alcuna informazione davvero utile.
Gli errori più comuni nell’adeguamento
Il primo errore, tanto frequente quanto paradossale, riguarda la comunicazione con cui si informano i contatti della nuova possibilità di disattivare il tracciamento, una mail che deve necessariamente partire senza pixel, perché in caso contrario si finirebbe per tracciare proprio le persone alle quali si sta comunicando il diritto di sottrarsi al tracciamento, trasformando il primo atto dell’adeguamento nella prima violazione.
Il secondo errore riguarda invece le comunicazioni che nessuno ricorda più di avere attive, perché l’attenzione si concentra quasi sempre sulla newsletter mentre il pixel continua a essere presente nelle conferme d’ordine, nei messaggi di recupero password, nelle email di carrello abbandonato e nelle sequenze di benvenuto configurate anni prima, magari da collaboratori che nel frattempo hanno cambiato ruolo; e va ricordato che, come sottolineano le stesse Linee guida, la conformità non dipende dal fornitore scelto ma dalle impostazioni effettivamente applicate sulla piattaforma.
Cosa fare prima del 29 ottobre
Il punto di partenza è una mappatura completa di tutti gli invii che contengono un pixel, che comprenda newsletter, DEM, automazioni, messaggi transazionali e carrelli abbandonati e che venga svolta verificando direttamente le impostazioni della piattaforma anziché affidandosi alla memoria, dal momento che il tracciamento delle aperture è quasi sempre attivo di default e spesso nessuno lo ha mai disattivato consapevolmente.
Una volta completato l’inventario occorre stabilire con onestà quali dati servano davvero, sapendo che se bastano informazioni aggregate è sufficiente passare a un tracciamento anonimo a livello di campagna, mentre se il dato individuale alimenta processi come il lead scoring o le automazioni comportamentali diventa indispensabile predisporre una raccolta del consenso conforme.
Parallelamente vanno aggiornati l’informativa e i form di iscrizione, in modo che l’informativa dichiari la presenza del pixel, la tipologia di dati raccolti e le finalità del trattamento, e che il consenso, quando necessario, venga acquisito prima del primo invio tracciato e non in un momento successivo.
È poi necessario verificare che la piattaforma consenta la revoca del tracciamento per il singolo contatto senza comportarne la disiscrizione, una funzionalità che molti strumenti offrono già ma che altri non prevedono ancora, e che in quest’ultimo caso va sollecitata al fornitore senza attendere ulteriormente.
L’ultimo passaggio consiste nell’ informare la propria lista con una comunicazione priva di pixel, conservando traccia del contenuto inviato e della data di invio, così da poter documentare l’adeguamento in caso di verifica.
Per la gran parte delle aziende l’adeguamento si rivelerà più una questione di configurazione che di stravolgimento dei processi, ma richiede comunque che qualcuno apra davvero il pannello della piattaforma e verifichi con attenzione che cosa stia accadendo a ogni invio, ed è un lavoro che, con la scadenza ormai a una settimana di distanza, non conviene più rimandare.